تكنولوجيا
كل شيء تحت السيطرة… لكن سيطرة مَن؟
مع منح الذكاء الاصطناعي صلاحيات أوسع يصبح أمان حياتنا مرتبطًا بحدود سلطته وقدرتنا على إيقافه عند الخطأ أو الاختراق
علي أبو الحسن - كاتب
أستاذ جامعي وباحث في الذكاء الاصطناعي وأمن المعلومات، أُعنى بنشر المعرفة وتبسيط مفاهيم التكنولوجيا بلغةٍ سهلة تُناسب الجميع.
أكتب لأجعل التقنية مفهومة وآمنة في حياتنا اليومية، ولأساهم في بناء وعي رقمي مسؤول.
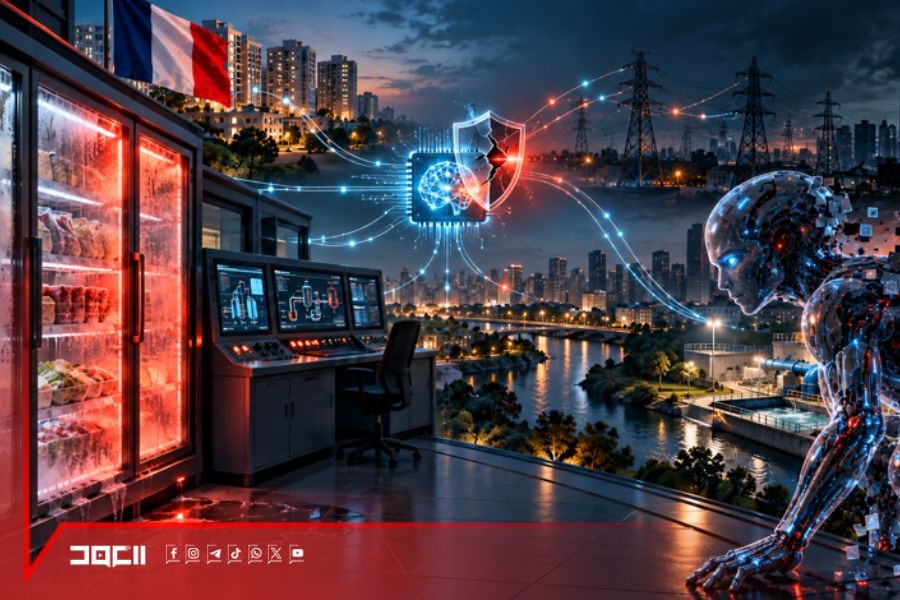
في فرنسا، وصل هجوم إلكتروني إلى مكان لا يخطر عادة في بالنا عندما نسمع كلمة «قرصنة»، وهو ثلاجات المتاجر. تلاعب المهاجمون بأنظمة التبريد، وارتفعت الحرارة في بعض الحالات إلى نحو 50 درجة مئوية، فتلفت أغذية وتحولت الرفوف إلى مساحات فارغة. فجأة، أصبحت مشكلة في البرمجيات خسارة ملموسة في حياة الناس. وفقًا لوكالة رويترز، طالت الحادثة مئات المتاجر في فرنسا منذ يومين.
لكن السؤال الأكبر هو: ماذا لو استهدف الهجوم أنظمة تتحكم بالكهرباء أو المياه، بدلًا من حفظ الطعام؟
توجد خلف كثير من الخدمات اليومية أنظمة تسمى «سكادا» (SCADA). يمكن تشبيهها بغرفة متابعة وتحكم: تجمع معلومات من أجهزة موزعة، وتتيح للمشغلين مراقبة العمل وإرسال أوامر إلى المعدات. تُستخدم، مثلًا، في شبكات الكهرباء والمياه. ومن خلالها قد يُراقَب ضغط، أو تُشغَّل مضخة، أو يُفتح صمام. ولذلك فإن العبث بها قد يتجاوز شاشة الكمبيوتر إلى العالم المادي.
تخيّل، على سبيل الاحتمال، أن يتلقى مشغل محطة مياه قراءات مضللة، فيبدو له أن كل شيء طبيعي بينما تعمل المعدات بصورة غير سليمة، أو أن تتوقف مضخات يحتاجها حي كامل، أو أن تتعطل معدات كهربائية، فتتأثر معها متاجر واتصالات وخدمات أخرى.
هذه سيناريوهات لتوضيح الخطر، وليست وصفًا لما حدث في فرنسا. كما أن اختراق جهاز لا يعني تلقائيًا القدرة على تعطيل مدينة؛ فالنتيجة تعتمد على تصميم الشبكة والصلاحيات وأنظمة الحماية المستقلة. لكن الدرس واضح: كلما اتسعت قدرة النظام على التحكم، اتسعت أهمية حمايته.
ولا يعني ذلك أن جميع أنظمة «سكادا» مكشوفة على الإنترنت. المشكلة تظهر عندما يُتاح الوصول إليها بصورة غير آمنة، أو تبقى أجهزة قديمة بلا تحديثات، أو تُمنح حسابات الصيانة صلاحيات أكبر مما تحتاج. وفي تحذيره بشأن التبريد، أكد المركز الفرنسي «CERT-FR» أن إتاحة واجهات الإدارة مباشرة على الإنترنت تخالف الممارسات الأمنية السليمة.
والآن يدخل الذكاء الاصطناعي إلى المشهد، فيزيد أهمية هذه الأسئلة. فهو قد يساعد المهاجم على فهم وثائق معقدة، وكتابة برامج، وصياغة رسائل خداع مقنعة، وتسريع بعض مراحل البحث عن نقاط الضعف. ويحذر المركز الوطني البريطاني للأمن السيبراني «NCSC» من أن هذه الأدوات قد تجعل الهجمات أكثر كفاءة، وتقلص الوقت المتاح لإصلاح الثغرات قبل استغلالها. وهذا لا يثبت استخدام الذكاء الاصطناعي في حادثة المتاجر الفرنسية، لكنه يوضح اتجاه الخطر الأوسع.
غير أن المسألة لا تتعلق بمن يستخدم الذكاء الاصطناعي للهجوم فقط. هناك سؤال آخر: ماذا يحدث عندما نمنحه نحن صلاحية إدارة تفاصيل حياتنا؟
قد نسمح لمساعد ذكي بتنظيم المنزل، والتحكم بالتدفئة والأقفال، أو إدارة استهلاك الطاقة في مبنى. وقد تعتمد مؤسسات عليه لمتابعة المعدات واقتراح قرارات تشغيلية. كل ذلك قد يوفر الراحة والوقت، لكنه يجعل أمن هذا المساعد جزءًا من أمن المكان الذي يديره.
فإذا كان بإمكانه تنفيذ الأوامر، تصبح الثغرة فيه أكثر أثرًا من إجابة خاطئة. وقد تأتي المشكلة من البرنامج نفسه، أو من حساب مسروق، أو من معلومات خادعة تدفعه إلى اتخاذ إجراء غير مناسب. ويشير تقرير «NCSC» إلى أن دمج الذكاء الاصطناعي في الأنظمة يفتح بدوره مسارات إضافية للهجوم، ومنها تعليمات خبيثة تُزرع داخل محتوى يقرؤه النظام.
لن يكون كل خطأ كارثة، ولن تصبح كل آلة ذكية خطرًا. الفارق تصنعه الحدود: هل يستطيع المساعد اقتراح تغيير فقط، أم تنفيذه؟ هل يحتاج القرار الحساس إلى موافقة بشرية؟ وهل توجد حماية مستقلة توقف الأمر الخطير حتى لو بدا صادرًا عن جهة موثوقة؟
هنا تبدأ الاستجابة الجدية: صلاحيات محدودة، وفصل بين الأنظمة، وتحديثات مدروسة، ومراقبة مستقلة، وخطة لاستمرار الخدمة عند تعطل التقنية.
حادثة الثلاجات تذكرنا بأن الثغرة الرقمية قد تصبح طعامًا تالفًا. وفي أنظمة أكثر تأثيرًا، قد تصبح خدمة أساسية متوقفة. ومع منح الذكاء الاصطناعي دورًا أكبر في حياتنا، ينبغي أن يسبق سؤال الأمان سؤال الراحة: ما الذي يستطيع هذا النظام فعله إذا أخطأ أو اختُرق، ومن يملك القدرة على إيقافه؟